Fernzugang ohne offene Ports
Wie ich meinen Zugriff von außen ohne eine einzige Portfreigabe aufgebaut habe — und warum ein offener Port in Minuten gefunden wird.
Es hat eine Weile gedauert, bis ich verstanden habe, dass eine Portfreigabe am Router keine kleine Einstellung ist, sondern eine Einladung. Ich habe jahrelang genau das gemacht, was viele machen: Ich wollte von unterwegs an meine Dateien und meine Dienste. Also richtete ich eine Weiterleitung ein, setzte ein Passwort davor und beruhigte mich damit, dass ich ja niemandem davon erzähle.
Die Adresse, unter der mein Anschluss erreichbar war, stand trotzdem in jedem Zugriffsprotokoll der Gegenstelle. Wer eine Weiterleitung einrichtet, veröffentlicht sie — nicht absichtlich, aber wirksam. Seitdem gilt für mich ein einfacher Satz: Von außen erreicht niemand einen Dienst direkt. An meinem Anschluss ist kein Port mehr offen, und den Zugriff habe ich trotzdem vollständig.
Warum offene Ports ein Risiko sind
Ein offener Port ist eine dauerhaft laufende, weltweit erreichbare Erwartung einer Verbindung. Der Dienst, der dort wartet, ist selbst die Angriffsfläche: Jede Bibliothek, jede Funktion, jede Version, die ich eingebaut habe, entscheidet mit. Ich muss nicht glauben, dass sich jemand speziell für mich interessiert. Es genügt, dass die Werkzeuge automatisch arbeiten und meine Adresse wie jede andere behandeln.
Der Fall im Hotel-WLAN
Ein Beispiel, an das ich oft denke. An einem Winterabend saß ich im Hotelzimmer und arbeitete über das Gäste-WLAN an einer Datei auf meinem Speicher zu Hause. Die Verbindung lief zuverlässig, das war angenehm — und genau deshalb war ich unaufmerksam. Die Anmeldung lief im Klartext durch einen fremden Router, nicht durch einen Tunnel. Wer im selben Netz ein mitlesendes Werkzeug laufen ließ, hätte gesehen, wie ich mich anmelde. Kein Passwort der Welt hilft, wenn es über fremde Geräte im Klartext wandert.
Ein zweiter Fall war unauffälliger und lehrreicher. Ein Bekannter hatte auf einem alten Rechner eine Testumgebung und den Zugang dafür nach außen geöffnet, um von unterwegs nach dem Rechten zu sehen. Nach zwei Tagen kamen Anfragen auf eine Adresse, die er nie veröffentlicht hatte — sein Anschluss war in einer Suchmaschine gelandet, die genau solche Dienste auflistet. Der Rechner war harmlos, das Muster nicht. So etwas passiert nicht, weil jemand gezielt sucht, sondern weil automatische Sammler das ganze erreichbare Netz abklappern.
- Ich habe jede Weiterleitung am Router gelöscht und geprüft, dass keine alte übrig geblieben ist.
- Der Zugriff läuft nur noch über einen Tunnel, den ich selbst aufbaue — von außen ist kein Dienst sichtbar.
- Vor jeder Oberfläche steht eine Anmeldung, und zu dieser Anmeldung gehört ein zweiter Faktor.
Warum ein offener Port in Minuten gefunden wird
Es gibt Suchmaschinen, die nichts anderes tun, als das erreichbare Netz abzulaufen und zu notieren, was dort antwortet — samt Dienst, Version und Zertifikat. Dazu kommen unzählige Bots, die einzelne Adressbereiche systematisch durchprobieren. Ein einzelner Anschluss ist kein unauffälliger Ort im Rauschen, sondern eine Zeile in einem Katalog. Je nach Adressbereich ist eine Weiterleitung innerhalb weniger Stunden erfasst, manchmal schneller.
- Adressbereiche werden als Ganzes durchgeprüft, nicht einzeln ausgesucht.
- Ein antwortender Dienst wird erkannt, benannt und mit seiner Version notiert.
- Was einmal notiert ist, wird immer wieder aufgerufen — alte Einträge bleiben stehen.
- Ein Dienst ohne Versionspflege fällt bei jedem dieser Aufrufe aufs Neue auf.
Der Tunnel ersetzt die Freigabe
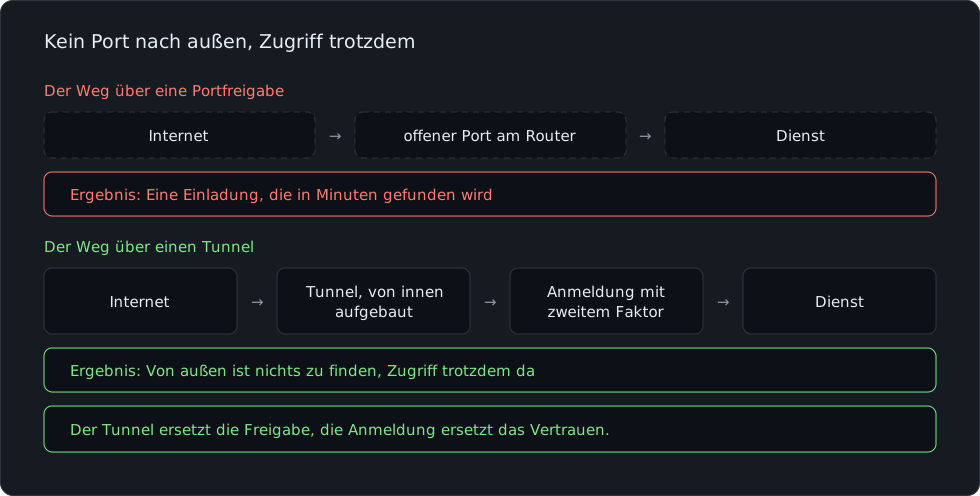
Der Ausweg ist unspektakulär: Statt einen Dienst zu öffnen, baue ich eine Verbindung auf, die von innen nach außen geht. WireGuard bildet ein eigenes kleines Netz zwischen meinen Geräten; am Router gebe ich dabei nichts frei, weil das verschlüsselte Gespräch von innen heraus beginnt. Für Dienste, die ich im Browser erreichen will, nutze ich zusätzlich Cloudflare Tunnel: Der Tunnel-Agent baut die Verbindung nach außen auf, und eingehende Anfragen kommen über diese bestehende Leitung zurück. Mein Router kennt weiterhin keine einzige eingehende Freigabe.
Identität vor der Oberfläche
Ein Tunnel allein genügt nicht, denn er bringt nur die Leitung mit; er entscheidet nicht, wer klopfen darf. Deshalb steht vor den Oberflächen ein Nginx Proxy Manager, der die Anfragen annimmt und verteilt, und davor Authelia als Torwächter. Erst wer sich angemeldet hat und als berechtigt gilt, bekommt überhaupt eine Antwort. Ohne diese Vorschaltung würde ein Tunnel die Dienste weiterhin anbieten — nur eben an einer anderen Stelle. Die Prüfung der Identität gehört vor die Oberfläche, nicht in sie hinein.
Der zweite Faktor
Das Wichtigste ist für mich der zweite Faktor. Ein Passwort kann durchsickern, durch eine alte Anmeldung, aus einer fremden Datenbank oder durch einen Auffangpunkt im offenen WLAN. Ein zweiter Faktor, der auf einem getrennten Gerät entsteht, kann nicht mitgelesen werden und nützt niemandem ohne das Gerät. Seit ich das ernst nehme, schaue ich anders auf Anmeldungen: Ein einzelnes Kennwort ist für mich nur noch ein halber Riegel.
Geräte und Sitzungen mit Ablauf
Zwei Dinge habe ich später nachgezogen, und beide haben mir geholfen. Zum einen sind Sitzungen jetzt befristet: Wer sich anmeldet, bleibt nicht für immer angemeldet, sondern nur eine feste Zeit. Zum anderen sehe ich die angemeldeten Geräte und kann eine fremde Sitzung beenden. Ein Zugriff, der auffällt, ist damit nicht mehr nur ein Protokolleintrag, sondern eine Sache, die ich sofort beenden kann. Ich fühle mich nicht sicher, weil ich alles überblicke, sondern weil ich weiß, was passiert ist — und darauf reagieren kann.
Was ich daraus mitnehme
Die wichtigste Lektion war unbequem: Bequemlichkeit ist der eigentliche Fehler. Jede Weiterleitung, die ich früher eingerichtet habe, war ein Kompromiss mit meiner Ruhe. Heute ist der Fernzugang etwas, worüber ich nicht mehr nachdenken muss: Ich schalte ein, der Tunnel steht, die Anmeldung fragt nach dem zweiten Faktor, und niemand sonst sieht meinen Anschluss als Dienst. Der Weg ist etwas länger, aber er endet nicht bei einem fremden Werkzeug, das meine Anmeldung mitliest.